Yeni yazı: Active Directory Sağlık Kontrolü: krbtgt Rotasyonu ve Hesap Yaşam Döngüsü
Murat Akpınar

Murat Akpınar

2+ yıllık kurumsal ve savunma sektörü deneyimiyle Linux Sistem Yöneticisiyim; altyapı otomasyonu, konteyner orkestrasyonu ve CI/CD süreçlerinde uzmanım. Diyanet İşleri Başkanlığı’nda Linux/Windows sunucu operasyonlarını yönetiyor, Docker tabanlı konteynerleştirme ve Jenkins CI/CD pipeline süreçlerini bağımsız olarak yürütüyorum. Daha önce ER&KUT Savunma bünyesinde ASELSAN’ın Elektronik Harp projelerinde (EHKKKS, MEHKKKS) sistem, test ortamı ve canlı demo yönetiminden sorumlu oldum.

Teknik Odak Alanlarım

  • Altyapı Otomasyonu — Ansible (RKE2, K3s HA cluster ve Proxmox VM için yayınlanmış roller)
  • Konteyner Orkestrasyonu — Kubernetes: MetalLB, Longhorn, cert-manager, Ingress-NGINX
  • Sanallaştırma — Proxmox, VMware, Hyper-V
  • İzleme — Nagios, Grafana, Zabbix
  • CI/CD — Jenkins pipeline geliştirme
Active Directory Sağlık Kontrolü: krbtgt Rotasyonu ve Hesap Yaşam Döngüsü

Active Directory Sağlık Kontrolü: krbtgt Rotasyonu ve Hesap Yaşam Döngüsü

Bu seride hogwarts.local ormanını önce sıfırdan kurduk, sonra OU, kullanıcı ve gruplarla içini doldurduk, ardından sertleştirdik ve son olarak denetim araçlarıyla sertleştirmenin gerçekten işe yaradığını ölçtük. Dört yazının sonunda ortada çalışan, sertleştirilmiş ve denetlenmiş bir Active Directory var.

Kümeyi Kurmak: Ready Yazması Kümenin Çalıştığı Anlamına Gelmez

Kümeyi Kurmak: Ready Yazması Kümenin Çalıştığı Anlamına Gelmez

Önceki yazıda kurulmuş bir kümenin kapağını açtık: bileşenlerin birbirini hiç aramadığını, hepsinin yalnızca API sunucusunu okuyup yazdığını gördük. Orada bir söz vermiştik — o kümeyi nasıl kurduğumuz bir sonraki başlıktı. Şimdi argo-cp01, argo-w01 ve argo-w02‘yi sıfırdan ayağa kaldırıyoruz.

Kümenin Kapağını Açalım: Kubernetes Bileşenleri Birbirini Neden Hiç Aramaz?

Kümenin Kapağını Açalım: Kubernetes Bileşenleri Birbirini Neden Hiç Aramaz?

Önceki yazıda Kubernetes’in emir değil istenen durum aldığını, uzlaşma döngüsünün farkı sürekli kapattığını görmüştük. Orada bir söz vermiştik: kümenin kapağını açıp o döngüyü fiilen kimin çevirdiğine bakacaktık.

Konteynerden Orkestrasyona: Kubernetes Ne Zaman Gerekir?

Konteynerden Orkestrasyona: Kubernetes Ne Zaman Gerekir?

Yol haritası yazısında seriyi dört evreye ayırmıştık. Birinci evrenin birinci sorusu şuydu: konteyner tam olarak nedir, ve neden bir noktadan sonra tek başına yetmiyor?

Kubernetes Öğrenme Yolculuğu

Kubernetes Öğrenme Yolculuğu

Kubernetes öğrenmeye çalışan çoğu kişi aynı yerden başlıyor: internetten bir YAML dosyası kopyalıyor, kubectl apply diyor, çalışınca seviniyor, çalışmayınca ne olduğunu anlamıyor. Ben de öyle başladım. Sorun şu ki Kubernetes bir komut seti değil, bir model; o modeli anlamadan ezberlenen komutlar ilk arızada işe yaramıyor.

Linux'ta Gruplar: Kullanıcıları Gruplara Ekleme ve Çıkarma

Linux'ta Gruplar: Kullanıcıları Gruplara Ekleme ve Çıkarma

Bir önceki yazıda tek bir kullanıcının bilgilerini ve parolasını yönettik. Ama gerçek sistemlerde izinler tek tek kullanıcılara verilmez — gruplara verilir.

Veri Merkezinde BT Yedekliliği: Ağdan Kümeye Uçtan Uca Hata Alanları

Veri Merkezinde BT Yedekliliği: Ağdan Kümeye Uçtan Uca Hata Alanları

Serinin ilk yazısında DC-IST1’de bir bakım gecesi yaşamış, rack 07’de iki sunucunun kapandığını görmüştük. Sebep, iki güç kordonunun da aynı PDU’ya takılmış olmasıydı.

Veri Merkezi Nasıl Ayakta Kalır? Enerji, Soğutma ve Yedekliliğin Fiziği

Veri Merkezi Nasıl Ayakta Kalır? Enerji, Soğutma ve Yedekliliğin Fiziği

Bir veri merkezine ilk kez girdiğinizde sizi iki şey karşılar: gürültü ve soğuk. Binlerce fanın ürettiği o sabit uğultu, aslında tek bir cümlenin sesidir — “buradaki hiçbir şeyin durmasına izin verilmiyor.”

Alarm Vermeyen Arıza: ESXi'de Fibre Channel Yol Yedekliliğini Sessizce Kaybetmek

Alarm Vermeyen Arıza: ESXi'de Fibre Channel Yol Yedekliliğini Sessizce Kaybetmek

Veri merkezindeki en tehlikeli arızalar, alarm üretmeyen arızalardır. Sunucu ayakta, sanal makineler çalışıyor, datastore’lar bağlı, kullanıcı hiçbir şey hissetmiyor — ama sistemin yedekliliği çoktan yok olmuş durumda. Yapı artık tek bir kablonun, tek bir SFP’nin ya da tek bir switch’in omzunda duruyor ve bunu kimse fark etmiyor.

Active Directory Güvenlik Denetim Araçları: Zafiyetleri Kendiniz Bulun

Active Directory Güvenlik Denetim Araçları: Zafiyetleri Kendiniz Bulun

Bu seride Active Directory’yi sıfırdan kurduk, OU ve gruplarla içini doldurduk ve LDAP sertleştirme, hesap güvenliği gibi adımlarla güçlendirdik. Ama sertleştirmeyle ilgili acı gerçek şudur: “sertleştirdim” demek yetmez, doğrulamanız gerekir.

Active Directory Güvenliği ve Sertleştirme (Hardening)

Active Directory Güvenliği ve Sertleştirme (Hardening)

Bu seride önce kurumsal bir Active Directory yapısını sıfırdan kurduk, ardından OU, kullanıcı ve grup yönetimiyle bu yapının içini doldurduk. Kurulum tamamlanıp her şey çalıştıktan sonra sıra, ortamı saldırılara karşı sertleştirmeye (hardening) gelir.

Active Directory Kullanımı: OU, Kullanıcı ve Grup Yönetimi

Active Directory Kullanımı: OU, Kullanıcı ve Grup Yönetimi

Bir önceki yazıda kurumsal bir Active Directory yapısını sıfırdan kurmuştuk. O yazının sonunda yapı boştu: iki Domain Controller, bir CA ve hogwarts.local domain’i vardı; ama içinde ne bir kullanıcı, ne bir grup, ne de düzenli bir klasör yapısı bulunuyordu. Bu yazıda işte o boş kabuğu gerçek bir okula dönüştüreceğiz.

İyi Bir Active Directory Yapısı Nasıl Kurulur? Roller ve Kurulum Sırası

İyi Bir Active Directory Yapısı Nasıl Kurulur? Roller ve Kurulum Sırası

Bir kuruma “Active Directory kuralım” demek kolaydır; ancak sağlam, ölçeklenebilir ve hata toleranslı bir AD yapısı kurmak planlama gerektirir. Yanlış kurgulanmış bir Active Directory ortamı; tek bir sunucu çöktüğünde tüm oturum açma işlemlerinin durması, sertifika altyapısının çökmesi veya DNS sorunları yüzünden kullanıcıların ağa erişememesi gibi ciddi problemlere yol açar.

Jenkins Pipeline Nedir? Shared Library Kullanımı

Jenkins Pipeline Nedir? Shared Library Kullanımı

Jenkins Pipeline Nedir? Jenkins, açık kaynaklı bir sürekli entegrasyon ve sürekli teslimat (CI/CD) aracıdır. Jenkins Pipeline ise yazılım geliştirme süreçlerini — derleme, test, dağıtım gibi adımları — kod olarak tanımlamanızı sağlayan bir özelliktir. Bu yaklaşım “Pipeline as Code” olarak da bilinir.
OpenLDAP ile Merkezi Kimlik Yönetimi

OpenLDAP ile Merkezi Kimlik Yönetimi

Beş sunucunuz varsa kullanıcı eklemek beş kere useradd yazmak demektir. Elli sunucuda aynı iş, birinin ayrıldığı gün elli yerden hesap silmek anlamına gelir — ve biri mutlaka atlanır. Kimliği tek bir yerde tutmanın karşılığı budur: hesap bir kez açılır, bir kez kapatılır.

Linux'da Disk Genişletme İşlemi

Linux'da Disk Genişletme İşlemi

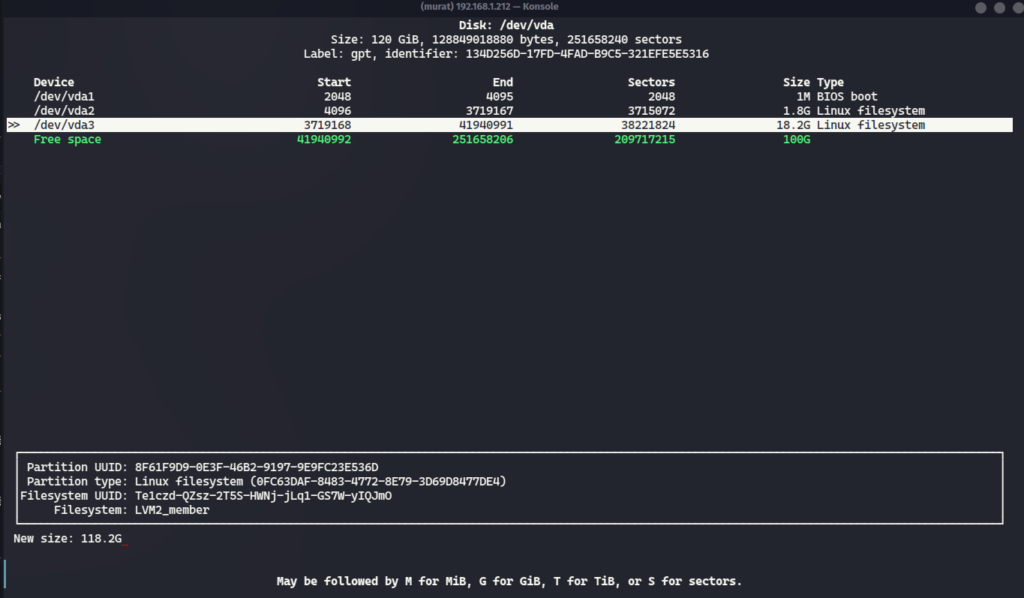
Sanallaştırma katmanında diski büyütmek beş saniyelik iştir: sanal diske 100 GB eklersiniz ve iş bitmiş görünür. Ama sunucuya girip df -h yazdığınızda hiçbir şeyin değişmediğini görürsünüz — disk büyümüştür, bölüm büyümemiştir; bölüm büyüse bile dosya sistemi hâlâ eski boyuttadır. Alan ancak üç katmanın üçü de büyütüldüğünde kullanılabilir hâle gelir.

Evdeki Veri Merkezi: Proxmox ile Kendi Homelab'inizi Kurun

Evdeki Veri Merkezi: Proxmox ile Kendi Homelab'inizi Kurun

Homelab kuran çoğu kişi işe kurmak istediği uygulamadan başlar: bir medya sunucusu, bir Nextcloud, bir oyun sunucusu. Sonra bir şey bozulur ve ortaya çıkar ki logu tutan yoktur, hangi servisin ne zaman düştüğünü kimse bilmez, IP’ler elle dağıtıldığı için de hangi makinenin ne olduğu belirsizdir.

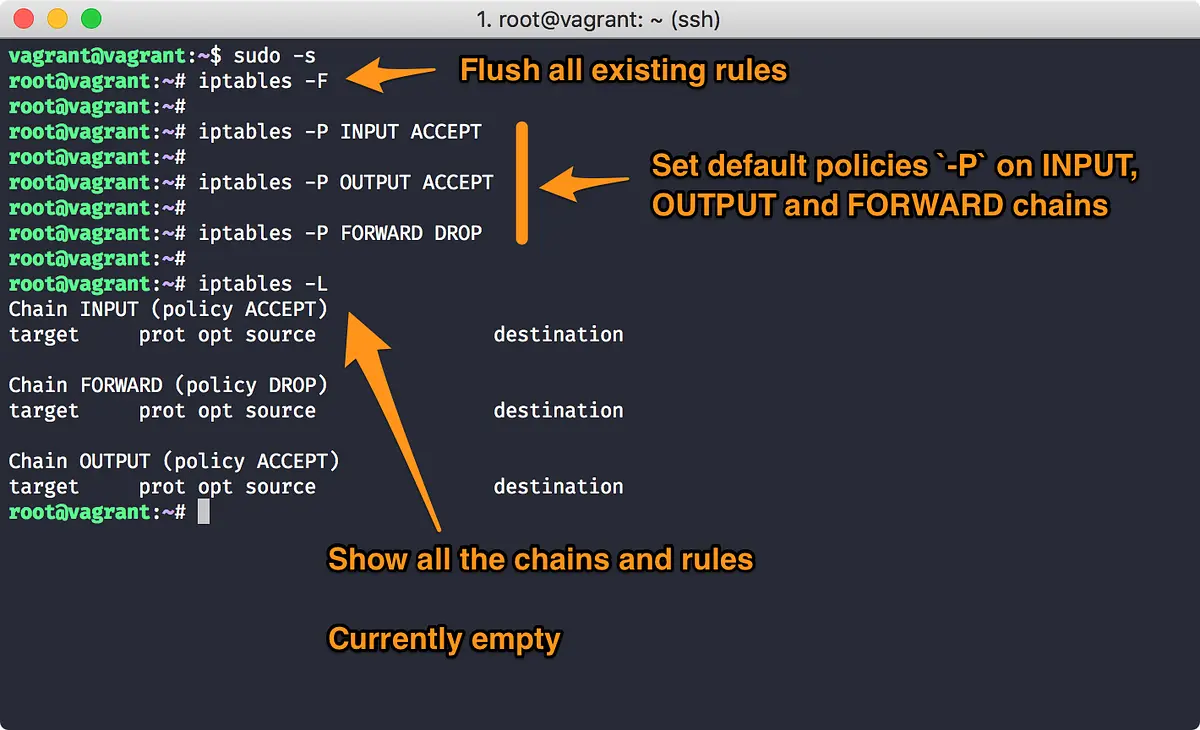
İptables ile Ağ Güvenliği: Temel Kurulum ve Yapılandırma Rehberi

İptables ile Ağ Güvenliği: Temel Kurulum ve Yapılandırma Rehberi

Uzaktaki bir sunucuda iptables ile ilk kuralınızı yazdığınız an, aynı zamanda kendinizi o sunucudan kilitleyebileceğiniz andır. Kural yanlış sırada eklendiğinde ya da SSH portu farkında olmadan kapatıldığında hata mesajı almazsınız — oturumunuz donar ve bir daha bağlanamazsınız.

Mailu: Güçlü ve Esnek Bir Mail Sunucusu Çözümü

Mailu: Güçlü ve Esnek Bir Mail Sunucusu Çözümü

Kendi mail sunucunuzu kurmak teknik olarak bir öğleden sonralık iştir; mailinizin karşı tarafın gelen kutusuna düşmesi ise ayrı bir iştir. Postfix, Dovecot, antispam, antivirüs, webmail ve TLS sertifikasını tek tek kurup birbirine bağlamak yerine Mailu bunların hepsini birbiriyle konuşan Docker konteynerleri hâlinde verir.

Ansible ile Proxmox Üzerinde Sanal Makine Oluşturma

Ansible ile Proxmox Üzerinde Sanal Makine Oluşturma

Proxmox arayüzünden bir sanal makine kurmak beş dakika sürer. Sorun beşinci makinede başlar: aynı disk boyutunu, aynı cloud-init kullanıcısını ve aynı SSH anahtarını her seferinde elle girmek hem yavaştır hem de er geç birinde yanlış değer yazarsınız — ve o yanlışı aylar sonra fark edersiniz.

Longhorn: Kubernetes Ortamları İçin Devrimsel Depolama Çözümü

Longhorn: Kubernetes Ortamları İçin Devrimsel Depolama Çözümü

Yol haritasının 7. başlığı depolamaydı; bu yazı onun uygulamalı kısmı. Kümeyi kurduğumuz yazıda argo-cp01, argo-w01 ve argo-w02 düğümlerinden oluşan üç düğümlü bir küme ayağa kaldırmıştık — Longhorn’u onun üzerine kuracağız.

Kubernetes için Lens Desktop Uygulamasının Faydaları ve Kullanımı

Kubernetes için Lens Desktop Uygulamasının Faydaları ve Kullanımı

Bu yazı Kubernetes Öğrenme Yolculuğu serisinin bir parçasıdır. Kubernetes, günümüzün dinamik ve dağıtık uygulama ortamlarını yönetmek için tercih edilen bir çözüm haline geldi. Ancak, Kubernetes’in karmaşıklığı, yönetimi zorlaştırabilir. Bu nedenle, Kubernetes ortamlarını daha verimli bir şekilde yönetmek ve izlemek için geliştirilmiş araçlar büyük önem taşır. İşte bu noktada, Lens Desktop uygulaması devreye girer. Lens, kümedeki pod’ları, log’ları ve olayları tek bir pencerede gösterir; kubectl ile ayrı ayrı çalıştıracağınız get, describe ve logs komutlarının çıktısını yan yana koyar. Bu yazıda, Lens Desktop uygulamasının sunduğu faydalardan ve kullanım kolaylığından bahsedeceğiz.

Adım Adım Prometheus, Grafana ve Node Exporter Kurulumu: Güçlü Bir İzleme Sistemi Oluşturun!

Adım Adım Prometheus, Grafana ve Node Exporter Kurulumu: Güçlü Bir İzleme Sistemi Oluşturun!

Grafana ile Sanal Makinelerimizi (Virtual Machines) izleyebileceğiz. Monitoring servislerinden en çok kullanılanlarından birisidir. Daha detaylı anlamanız için daha önce ki yazımı okuyabilirsiniz. Monitoring Nedir ve Neden Önemlidir?

Ansible Nedir ve Ne İşe Yarar?

Ansible Nedir ve Ne İşe Yarar?

Ansible, otomasyon, yapılandırma yönetimi ve uygulama dağıtımı için kullanılan açık kaynaklı bir yazılımdır. Genellikle sunucu yapılandırma yönetimi, yazılım dağıtımı ve iş süreçlerinin otomatikleştirilmesi gibi alanlarda kullanılır. Ansible, basit, etkili ve agentless (Kontrol edilecek sunuculara bir kurulum yapmaya gerek olmaz) bir yapısıyla bilinir. Bu da kurulumu ve yapılandırması kolaylaştırır, çünkü ek bir yazılım veya agent yüklemeye gerek kalmadan uzaktaki makineleri yönetebilir.

Linux'da Kullanıcı Bilgilerini Değiştirme ve Parola Yönetimi
Linux'da Kullanıcı Bilgilerini Değiştirme ve Parola Yönetimi

Bir çalışan işten ayrıldı, siz de hesabını kapatmak için usermod -L çalıştırdınız. Komut hata vermedi, /etc/shadow satırının başına ! düştü, iş bitti gibi görünüyor. Ama o kullanıcı SSH anahtarıyla sunucuya hâlâ girebiliyor — çünkü -L hesabı değil, parolayı kilitler.

Linux'da Yeni Kullanıcılar Oluşturma ve Silme

Linux'da Yeni Kullanıcılar Oluşturma ve Silme

Linux’ta kullanıcı oluşturmanın iki komutu vardır ve ikisi aynı şeyi yapmaz: useradd size hiçbir şey sormaz ve varsayılanlarla yetinir — çoğu dağıtımda ev dizini bile açmaz, parola belirlenmediği için hesap kilitli kalır. adduser ise soru sorar ve işi tamamlar. Yanlış olanı seçtiğinizde hata almazsınız; kullanıcının oturum açamadığını bir hafta sonra fark edersiniz.

Monitoring Nedir ve Neden Önemlidir?

Monitoring Nedir ve Neden Önemlidir?

Bir sunucunun diski dolduğunda bunu iki şekilde öğrenirsiniz: ya sistem size söyler, ya da müşteri arar. Aradaki fark teknik bir yetenek değil, bir tercihtir — o sunucuyu izliyor muydunuz, izlemiyor muydunuz?

Linux'da Kullanıcı Hesapları ve Yetkileri: Sudo ve Su Komutları

Linux'da Kullanıcı Hesapları ve Yetkileri: Sudo ve Su Komutları

sudo ile su dışarıdan bakınca aynı işi yapar: ikisi de sizi root yapar. Ama biri sizin parolanızı sorar, diğeri root’un parolasını — ve Ubuntu gibi dağıtımlarda root’un parolası hiç ayarlanmadığı için ikincisi hiçbir zaman çalışmaz. su: Authentication failure hatasının sebebi yanlış yazdığınız parola değildir; öyle bir parola yoktur.

Dosya Türleri ve İzinleri: Linux Dosya Yönetiminin Temelleri

Dosya Türleri ve İzinleri: Linux Dosya Yönetiminin Temelleri

ls -l çalıştırdığınızda her satırın başında on karakterlik bir dizi görürsünüz: -rw-r--r--. Çoğu kullanıcı bu diziyi okumadan geçer ve izin gerektiğinde chmod 777 yazıp sorunu “çözer” — sonra o dosyayı sistemdeki herkesin değiştirebildiğini fark etmez.

Active Directory Nedir ve Neden Gereklidir?

Active Directory Nedir ve Neden Gereklidir?

Günümüzün teknoloji odaklı dünyasında, işletmeler ve organizasyonlar karmaşık bilgi teknolojisi altyapılarına sahiptir. Bu altyapıların yönetimi ve verimliliği, Active Directory gibi kritik bir bileşenle kolaylaştırılır. Active Directory (AD), Microsoft tarafından geliştirilen ve büyük ve küçük organizasyonların kullanımına sunulan bir dizin hizmetidir. Bu yazıda, Active Directory’nin ne olduğunu ve neden gerekliliklerini ele alacağız.

Eragon: Ejderhaların Mirası ve Epik Yolculuklar

Eragon: Ejderhaların Mirası ve Epik Yolculuklar

Fantastik edebiyatın en etkileyici eserlerinden biri olan “Eragon Miras Serisi” (The Inheritance Cycle), yazar Christopher Paolini tarafından kaleme alınmış epik bir hikayeyi içerir. Bu serinin büyüleyici dünyası, sürükleyici karakterleri ve destansı maceraları, okuyucuları kendine çekiyor ve onları fantastik bir yolculuğa davet ediyor.

Linux'da Dosya İçeriğini Görüntüleme: Less, Tail, Head Komutları

Linux'da Dosya İçeriğini Görüntüleme: Less, Tail, Head Komutları

Bir sunucuda sorun ararken ilk yaptığınız şey bir log dosyasına bakmaktır. Ama o dosya 2 GB ise ve siz cat yazdıysanız, terminaliniz dakikalarca akar ve aradığınız satır çoktan yukarı kaymıştır. Dosyanın tamamını okumakla bir kısmını okumak farklı komutların işidir.

Linux Dosya Oluşturma ve Kopyalama Komutları: Dosyalarınızı Yönetmek

Linux Dosya Oluşturma ve Kopyalama Komutları: Dosyalarınızı Yönetmek

cp masum görünen bir komuttur: kaynağı yazarsınız, hedefi yazarsınız, biter. Ama aynı komut, hedefte zaten bir dosya varsa hiçbir şey sormadan üzerine yazar — ve üzerine yazılan içerik geri gelmez. Kopyalamak kolaydır; komutun hangi durumda tam olarak ne yaptığını bilmek işin asıl kısmıdır.

Linux Dosya ve Dizin Hiyerarşisi: Verileri Organize Etme Sanatı

Linux Dosya ve Dizin Hiyerarşisi: Verileri Organize Etme Sanatı

Bir Linux sunucusuna ilk kez bağlandığınızda / altında yirmiye yakın dizin görürsünüz ve hiçbirinin adı ne işe yaradığını söylemez: /etc, /opt, /srv, /var. Bu isimler rastgele seçilmedi — her biri Filesystem Hierarchy Standard (FHS) adlı bir sözleşmenin parçası. O sözleşmeyi bilen yönetici, ömründe hiç görmediği bir dağıtımda bile log dosyasını, yapılandırmayı ve kullanıcı verisini nerede arayacağını bilir.

Çalışma Notlarım ve Not Almanın Faydaları

Çalışma Notlarım ve Not Almanın Faydaları

Çalıştığım konular hakkında küçük notlar alıyorum genelde. Kodları ve ne işe yaradıklarını açıklayan bir yazı ile birlikte olacak şekilde. Böylece bir şey ararken kendi notlarımdan hızlıca bulup kullanabiliyorum. Tabi günümüzde yapay zeka çok gelişti ve saniyeler içinde google sormadan ChatGTP ve Google Bard gibi seçenekler ile sonuca ulaşabiliyorsunuz. Fakat çalışırken ayrıca not tutmak öğrenmek içinde iyi olduğunu düşünüyorum. Sizin de kullanmanızı önereceğim github içinde repo olarak tutuyorum. Böylece hep herkes bu notlara ulaşabiliyor hem de bende nereye gidersem gidiyim kendi notlarımı yanımda taşıyorum tabi ki internet olduğu sürece. Tabi bunun için size özel olmasını isterseniz Notion gibi ayrı uygulamalarda var. Vim, Linux, PostgreSQL ve Docker ile ilgili tutuğum notlara ulaşmak için github.com/murat-akpinar github repomu ziyaret edebilirsiniz.

Symbolic Link ve Hard Link

Symbolic Link ve Hard Link

Bir dosyayı sildiniz ve yerinde duran bağlantı hâlâ orada — ama artık hiçbir şeye açılmıyor. Ya da tam tersi: dosyayı sildiniz, du çıktısında yer boşalmadı. İkisi de aynı sorunun iki yüzüdür: Linux’ta bir dosya adı ile dosyanın kendisi ayrı şeylerdir ve ln komutunun iki farklı biçimi bu ikisini farklı uçlarından bağlar.

Mutlak Yol ve Bağıl Yol Kavramları

Mutlak Yol ve Bağıl Yol Kavramları

Bir önceki yazıda kabuktaki ilk komutları çalıştırdık ve listenin en başına pwd‘yi koyduk. O komutu neden bu kadar öne aldığımızı burada açıklıyoruz.

Kabukta İlk Adımlar: Komutlar ve Temel Seçenekler

Kabukta İlk Adımlar: Komutlar ve Temel Seçenekler

GNU/Linux işletim sisteminde kabuk (shell) kullanarak temel komutları ve komutlarda kullanılan temel seçenekleri öğrenmeye başlayacağız. Kabuk, kullanıcıların işletim sistemiyle etkileşim kurmasını sağlayan arayüzdür ve komut satırını kullanarak birçok işlemi gerçekleştirebiliriz. Haydi, kabukta ilk adımlarımıza başlayalım ve komutların temel seçeneklerini öğrenelim. Diğer konuları ‘GNU/Linux Öğrenme Yolculuğu’ bu adresten ulaşabilirsiniz.

GNU/Linux’a İlk Adım: Temel Kabuk Kavramları

GNU/Linux’a İlk Adım: Temel Kabuk Kavramları

GNU/Linux’u keşfetmek, bilgisayar dünyasında yolculuğa başlamak isteyenler için harika bir adımdır. GNU/Linux’un temel kabuk kavramlarına bir bakış atarak, yeni başlayanlar için temel bilgiler sağlayacağız.

HomeLab Deneyimi

HomeLab Deneyimi

Bu fikir ‘Hardware Haven’ youtube kanalını izlerken aklıma geldi. Evimizde bir bilgisayarı alıp sunucu şekline getirmek. Tabi daha bir çok içeriği de gene internetten ‘homelab tour’ yazarak daha fazla içeriğe ulaşabilirsiniz çok harika fikirler var. Fiziksel olarak kendi evimde server, nas, firewall ve Backbone(omurga) switch gibi teçhizatlar yok ve almak sanırım Türkiye şartlarında çok pahalıya gelir tabi elektrik faturası da cabası.

Sanallaştırma Virtualization Nedir ?

Sanallaştırma Virtualization Nedir ?

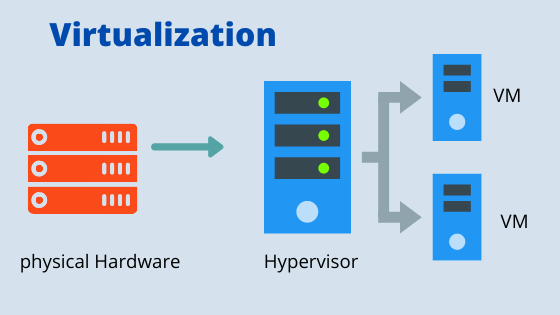
Sanallaştırma, bir fiziksel makinenin işlemcisini, belleğini ve diskini birden çok bağımsız makineye bölmektir. Pratik sonucu şudur: bir sunucu satın alma kararı ile o sunucuda çalışacak sistemleri belirleme kararı birbirinden ayrılır — donanım geldikten sonra kaç makineye böleceğinize istediğiniz zaman karar verirsiniz.

İşletim Sistemi (Operating System) Nedir ve Nasıl Çalışır?

İşletim Sistemi (Operating System) Nedir ve Nasıl Çalışır?

Bilgisayarlar, karmaşık işlemleri gerçekleştirebilmek ve kullanıcıların bilgisayarı etkin bir şekilde yönetebilmek için işletim sistemlerine ihtiyaç duyarlar. İşletim sistemi (Operating System), donanım ve yazılım arasında bir köprü görevi görerek bilgisayarın temel işlevlerini yönetir ve kullanıcıların bilgisayarı verimli bir şekilde kullanmalarını sağlar. Bunu bir bakıma orkestra şefine benzetilebilir, Koordinasyon ve Yönetim, Zamanlama ve Hızlandırma, Hata Yönetim ve İletişim ve Arabuluculuk(Uygulamalar ve Donanım arasında)

GNU/Linux Öğrenme Yolculuğu: Avantajları ve Popüler Dağıtımlar

GNU/Linux Öğrenme Yolculuğu: Avantajları ve Popüler Dağıtımlar

GNU/Linux, modern bilgisayar kullanıcıları için güvenilirlik, esneklik ve özgürlük sunan açık kaynak kodlu bir işletim sistemidir. Daha az kaynak tüketir, daha güvenlidir ve sizin bilgilerinizi alıp başka yerlere göndermez. Ama en önemlisi kullandığınız linux dağıtımı tamamen sizindir istediğiniz gibi istediğiniz değişiklikleri yapabilirsiniz(bkz: Arch Linux). Windows gibi işletim sistemlerinde çoğu özelleştirme için 3. parti yazılımlar veya farklı yollar izlemeniz gerekir.
GNU/Linux Öğrenme Yolculuğu
GNU/Linux Öğrenme Yolculuğu
Eğer imkanlarınız dahilindeyse “Mustafa Akgül Özgür Yazılım Yaz Kampı” ziyaret ederek tamamen gönüllülerden oluşan ücretsiz eğitim kampını ziyaret edebilir ve yüz yüze bir eğitim alabilirsiniz. Sadece Linux için de değil bir çok alanda kurslar da var. Beni bu alanda bir kariyer edinmemi sağlayan kursa ve eğitmenlerime teşekkürü borç bilirim.

AlternativeTo Alternatif Yazılım Bulma

AlternativeTo Alternatif Yazılım Bulma

Günümüzde teknoloji dünyası hızla gelişiyor ve sürekli yeni yazılımlar, uygulamalar ve programlar piyasaya sürülüyor. Ancak bu kadar çok seçenek arasından en uygunu veya açık kaynak veya ücretsiz olanı bulmak bazen zor olabilir. İşte bu noktada AlternativeTo adlı muhteşem bir platform devreye giriyor. AlternativeTo, kullanıcıların ihtiyaçlarına en uygun yazılım alternatiflerini keşfetmelerine yardımcı olan bir web sitesidir.

Subnet Calculator

Subnet Calculator

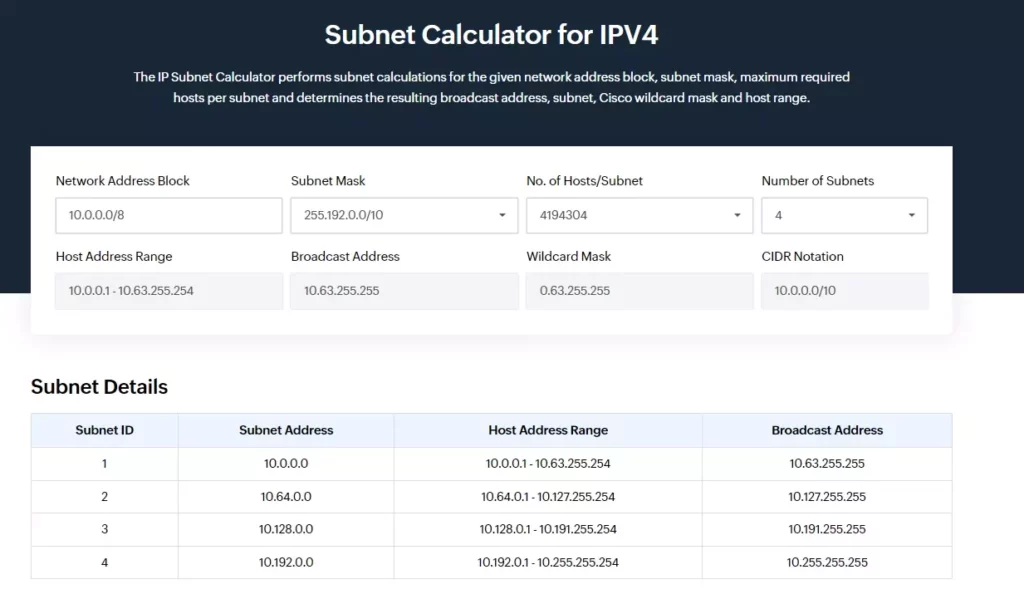
Subnet, büyük bir IP ağını daha küçük, daha yönetilebilir parçalara bölen bir yapıdır. Alt ağlar, ağ trafiğini daha iyi yönetmek, güvenliği artırmak ve kaynakları daha verimli kullanmak için kullanılır. Her alt ağ, kendi benzersiz IP adres aralığına ve alt ağ maskesine sahip olabilir. Subnetler, ağdaki cihazların birbirleriyle doğrudan iletişim kurabilmeleri ve aynı alt ağda bulunan diğer cihazlara erişebilmeleri için bir köprü görevi görür. Alt ağlar, bir ağı daha küçük, daha ölçeklenebilir ve daha organize bir yapıya dönüştürerek ağ yöneticilerine daha fazla kontrol ve esneklik sağlar.

Açık Kaynak Felsefesi ve GNU/Linux

Açık Kaynak Felsefesi ve GNU/Linux

Açık kaynak felsefesi tek bir kurala dayanır: yazılımın kaynak kodu halka açık ve değiştirilebilir olmalıdır. Bugün internetin üzerinde çalıştığı sunucu yazılımlarının çoğu bu kuralla yazıldı. Bu yaklaşım, işbirliğini teşvik eder, yenilikçiliği destekler ve toplulukların gücünden yararlanır.

Kral Katili Güncesi

Kral Katili Güncesi

Kral Katili Güncesi serisi hakkında söyleyebileceğim tek bir kelime var: büyüleyici. Patrick Rothfuss’un kaleminde hayat bulan bu serüven, fantastik edebiyatın en etkileyici yapıtlarından biri olarak öne çıkıyor. Sizi derin bir dünyaya davet eden bu kitaplar, sempati, macera ve karakterlerin karmaşık ilişkileriyle dolu bir serüven sunuyor.

Merhaba Dünya!

Merhaba Dünya!

Bilişim dünyasına olan ilgim çocukluğumdan beri vardı. Bilgisayarlar ve teknolojiyle iç içe olmak beni her zaman cezbetmişti. Üniversitede Bilişim Teknolojileri alanında eğitim aldım ve bilişim dünyasının kapılarını aralamak için adım attım.